
Analyse · Palo Alto Networks · CrowdStrike · secunet
Cyberangriffe auf Europa: Kühlanlagen, Spionage, Erpressung – und wer an der Abwehr verdient
Von Ambrosius Schmidt
· 10 Min. Lesezeit
In Hunderten Supermärkten in Europa haben Unbekannte die Kühlanlagen aus der Ferne hochgeheizt, in Frankreich traf es auch den Blutspendedienst. Eine russische Hackergruppe hat monatelang die E-Mails einer rumänischen Regierungsbehörde mitgelesen. Und die EU-Cybersicherheitsagentur ENISA stellt Europa ein ernüchterndes Zeugnis aus. Für die Anbieter von Sicherheitstechnik ist das ein Wachstumsmarkt, an der Börse zeigt sich das aber gerade sehr unterschiedlich.
Was in den vergangenen Wochen passiert ist
Angriffe auf die Kühlkette
In der Nacht zum 11. Oktober stellten Angreifer in zahlreichen französischen Supermärkten die Steuerungen der Kühltheken um. Statt zu kühlen, heizten die Anlagen, in einzelnen Märkten auf 50 Grad. Betroffen waren unter anderem Filialen von Intermarché und Carrefour, ganze Kühl- und Tiefkühlbereiche mussten geräumt werden. Am 2. November folgte eine zweite Welle, diesmal in Belgien, den Niederlanden, Luxemburg, Schweden, Estland, Irland und Portugal. Auch einzelne Märkte in Deutschland meldeten Ausfälle, darunter Edeka-Filialen. In Frankreich zielte ein ähnlicher Angriff auf die Kühllager des nationalen Blutspendedienstes EFS an drei Standorten. Dort schlug die Überwachung rechtzeitig an, die Blutkonserven blieben unversehrt.
Der Weg hinein war erschreckend einfach. Nach bisherigen Erkenntnissen waren die Steuergeräte, überwiegend vom dänischen Hersteller Danfoss, direkt aus dem Internet erreichbar und mit Standardzugängen gesichert. Für einen Teil der Geräte gab es seit 2025 Sicherheitswarnungen und Updates, ältere Modelle bekommen gar keine mehr. Viele Supermärkte haben die Kühltechnik an Dienstleister ausgelagert und kaum Einblick, wie gut sie geschützt ist.
Wer dahintersteckt, ist politisch umstritten. Frankreichs Außenminister Jean-Noël Barrot hat am 9. November die Iranischen Revolutionsgarden verantwortlich gemacht und den iranischen Botschafter einbestellt. Italiens Verteidigungsminister Guido Crosetto sprach dagegen von Gruppen aus Iran, China und Russland. Der Chef des britischen National Cyber Security Centre, Richard Horne, sagte, das sei erst der Anfang: Mit künstlicher Intelligenz ließen sich Lücken in alter Technik inzwischen viel schneller finden und ausnutzen.
Russische Spionage gegen Regierungen
Am 10. November veröffentlichte der slowakische Sicherheitsanbieter ESET einen Bericht über ein neues Spionagewerkzeug namens „Cereal“. Es nistet sich in Microsoft-Exchange-Mailservern ein und leitet gezielt E-Mails weiter. In einer rumänischen Regierungsorganisation war es so eingestellt, dass es Nachrichten mit Adressen der NATO und der EU-Institutionen heraussuchte, aktiv mindestens seit Dezember 2025. ESET schreibt das Werkzeug mit hoher Sicherheit der Gruppe Turla zu, die dem russischen Inlandsgeheimdienst FSB nahesteht.
Turla ist nicht die einzige russische Gruppe, die Europa im Visier hat. Bereits im Mai 2025 warnten der Bundesnachrichtendienst, das Bundesamt für Sicherheit in der Informationstechnik (BSI) und der Verfassungsschutz gemeinsam mit internationalen Partnern vor der Einheit 26165 des Militärgeheimdienstes GRU, bekannt als APT28 oder „Fancy Bear“. Sie späht gezielt Logistik- und Technologieunternehmen aus, die an der Unterstützung der Ukraine beteiligt sind, bis hin zu vernetzten Kameras an Grenzübergängen und Bahnstrecken. Ihre bevorzugten Mittel: gezielte Phishing-Mails und massenhaftes Durchprobieren von Passwörtern.
Was der neue ENISA-Bericht zeigt
Zeitgleich hat die EU-Agentur für Cybersicherheit ENISA ihre Bewertung der Lage in der Union für 2026 vorgelegt. Die Bedrohung stuft sie für die zwei Jahre bis Juli 2026 als „erheblich“ ein. Die wichtigsten Zahlen:
| Befund | Anteil |
|---|---|
| Angriffe mit politischem oder ideologischem Motiv | 57,3 % |
| Angriffe mit finanziellem Motiv, vor allem Erpressung | 29,3 % |
| IT-Dienstleister, die für kritische Updates mehr als drei Monate brauchen | 45 % |
| IT-Dienstleister ohne Sicherheitsprüfung in einem ganzen Jahr | 43 % |
| Firmen, die Lieferketten als schwierigste NIS-2-Pflicht nennen | 37 % |
| Firmen, für die Vorschriften der wichtigste Grund für Investitionen sind | 70 % |
Die politisch motivierten Angriffe sind zwar die häufigsten, oft aber Überlastungsangriffe auf Webseiten mit begrenzter Wirkung. Den größten wirtschaftlichen Schaden richten nach ENISA die finanziell motivierten Angriffe an, allen voran Erpressungssoftware, die Firmendaten verschlüsselt. Besonders heikel ist die Zahl zu den IT-Dienstleistern: Wenn Angreifer eine neue Lücke dank KI in Stunden finden, der Dienstleister sie aber erst nach Monaten schließt, steht das Tor für alle seine Kunden offen.
Warum die Nachfrage nach Abwehr steigt
Für die Anbieter von Sicherheitstechnik kommen drei Dinge zusammen. Erstens die Angriffe selbst, die das Thema in die Vorstandsetagen tragen. Zweitens die Regulierung: Mit der europäischen NIS-2-Richtlinie müssen deutlich mehr Unternehmen als bisher Mindeststandards einhalten, die Geschäftsführung haftet persönlich. Seit dem 11. September 2026 müssen Hersteller vernetzter Produkte nach dem Cyber Resilience Act aktiv ausgenutzte Schwachstellen melden. Dass 70 Prozent der Firmen Vorschriften als wichtigsten Grund für ihre Sicherheitsausgaben nennen, zeigt, wie stark dieser Hebel ist. Drittens die Technik: Je mehr Maschinen, Kühlanlagen und Kameras am Netz hängen, desto größer wird die Fläche, die geschützt werden muss.
Wer an der Abwehr verdient
Der Markt teilt sich in einige große Plattformanbieter und viele Spezialisten. An der Börse sind vor allem US-Unternehmen gelistet, europäische Alternativen gibt es nur wenige.
Die großen Plattformen
Palo Alto Networks ist der größte reine Anbieter von Sicherheitstechnik, bekannt für Firewalls, die den Datenverkehr in Firmennetzen kontrollieren. Mit der Übernahme von CyberArk ist der Konzern auch zum großen Anbieter für die Absicherung von Zugängen und Passwörtern geworden, genau dem Einfallstor, das Gruppen wie APT28 nutzen. CrowdStrike schützt mit seiner Plattform Falcon Laptops, Server und Cloud-Systeme und erkennt Angriffe auf den Geräten selbst. Fortinet verkauft ebenfalls Firewalls und bietet eigene Lösungen für Industrie- und Steuerungsnetze an, also für die Art von Technik, die bei den Kühlanlagen versagt hat.
Zugänge, Überlastung, Datensicherung
Zscaler leitet den Datenverkehr von Mitarbeitern über die eigene Cloud und prüft jeden Zugriff einzeln, das Prinzip heißt „Zero Trust“. Okta ist auf die Anmeldung spezialisiert, etwa mit der Zwei-Faktor-Bestätigung, die gegen das Durchprobieren von Passwörtern schützt. Cloudflare fängt Überlastungsangriffe ab, mit denen politisch motivierte Gruppen Webseiten von Behörden, Banken und Verkehrsbetrieben lahmlegen. Rubrik und Commvault sichern Daten so, dass sie nach einem Erpressungsangriff schnell wiederhergestellt werden können.
Europäische Anbieter
secunet aus Essen ist einer der wenigen börsennotierten europäischen Spezialisten. Das Unternehmen liefert unter anderem die SINA-Verschlüsselungstechnik für Behörden und Bundeswehr, der weitaus größte Teil des Umsatzes stammt von öffentlichen Auftraggebern. Der französische Rüstungs- und Elektronikkonzern Thales betreibt neben Verteidigung und Raumfahrt ein großes Geschäft mit Cybersicherheit und digitaler Identität, das aber nur ein Teil des Konzerns ist. Wer nicht auf einzelne Unternehmen setzen will, findet die Branche in Indexfonds gebündelt, etwa im L&G Cyber Security UCITS ETF, der an der Xetra gehandelt wird.
Die Börse unterscheidet scharf
Seit Jahresbeginn haben die meisten großen Cyber-Aktien den Gesamtmarkt weit hinter sich gelassen. Seit Anfang Oktober geht es aber auch hier abwärts, und die Unterschiede zwischen den Unternehmen sind groß:
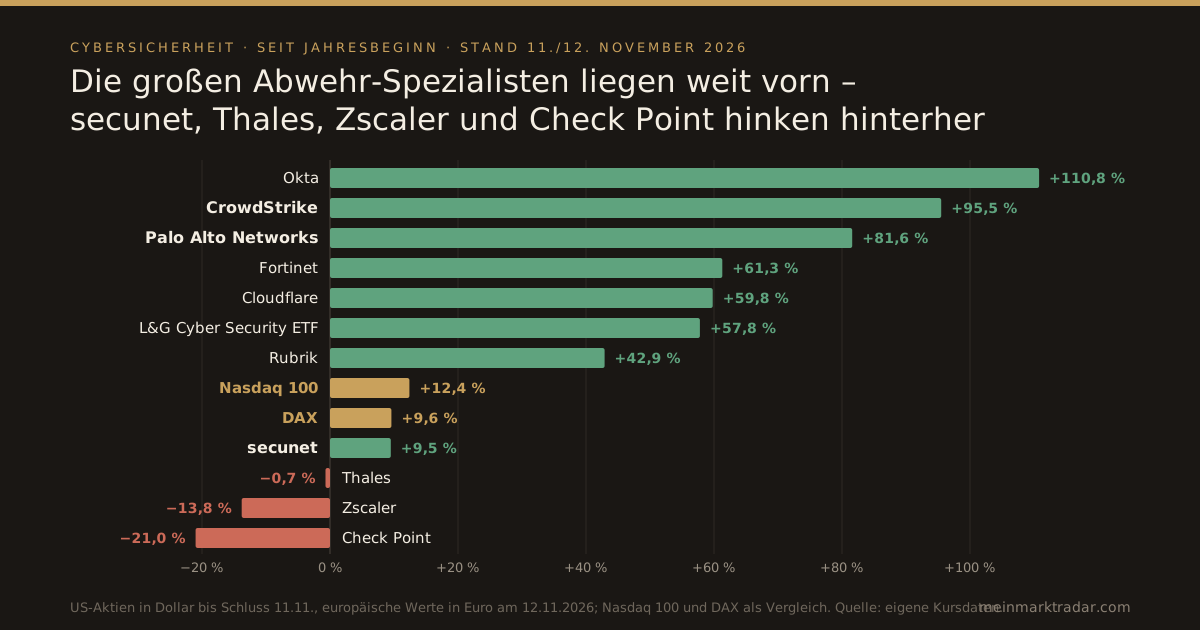
| Aktie | Kurs | 2026 | vom Hoch |
|---|---|---|---|
| Palo Alto Networks | 334,47 $ | +81,6 % | −20,3 % |
| CrowdStrike | 229,06 $ | +95,5 % | −17,9 % |
| Fortinet | 128,10 $ | +61,3 % | −34,2 % |
| Zscaler | 193,79 $ | −13,8 % | −25,6 % |
| Okta | 182,25 $ | +110,8 % | −21,5 % |
| Cloudflare | 315,00 $ | +59,8 % | −12,7 % |
| Rubrik | 109,26 $ | +42,9 % | −19,7 % |
| Commvault | 166,74 $ | +33,0 % | −3,4 % |
| Check Point | 146,58 $ | −21,0 % | −23,9 % |
| secunet | 203,00 € | +9,5 % | −24,1 % |
| Thales | 228,20 € | −0,7 % | −16,1 % |
| L&G Cyber Security ETF | 41,83 € | +57,8 % | −11,0 % |
US-Aktien: Schlusskurs 11. November, europäische Werte: 12. November im Handelsverlauf. „2026“: Veränderung seit dem Schlusskurs 2025. „vom Hoch“: Abstand zum höchsten Schlusskurs 2026, bei den meisten Werten Anfang Oktober. Eigene Kursdaten.
Der Rücksetzer hat mehrere Gründe. Der Ausverkauf bei Technologiewerten Anfang November hat auch die teuren Software-Aktien erfasst, die Hintergründe stehen in unserem Beitrag Platzt die KI-Blase?. Dazu kamen Quartalszahlen, die zwar gut waren, aber die hohen Erwartungen nicht übertrafen. Fortinet übertraf Ende Oktober die Prognosen und hob den Gewinnausblick an, senkte aber die Erwartung für das Servicegeschäft, und das Wachstum im Produktgeschäft ließ nach. Die Aktie verlor an einem Tag rund 20 Prozent.
Bei secunet war es am Donnerstag ähnlich. Der Umsatz stieg im dritten Quartal um 19,5 Prozent auf 135,2 Millionen Euro, der operative Gewinn (EBIT) sank aber um 19 Prozent auf 14,3 Millionen Euro. secunet begründet das mit Investitionen in Cloud-Sicherheit und digitale Identität. Der Auftragseingang des Quartals lag 31 Prozent unter dem besonders starken Vorjahreswert, nach neun Monaten aber 25 Prozent im Plus. Die Jahresprognose von 460 bis 500 Millionen Euro Umsatz hat secunet bestätigt und peilt das obere Ende an, warnte aber, dass Lieferengpässe Auslieferungen ins nächste Jahr verschieben könnten. Die Aktie fiel zeitweise um rund 13 Prozent.
Dass gute Zahlen auch belohnt werden, zeigt Cloudflare: Der Umsatz wuchs im dritten Quartal um 39 Prozent auf 782,5 Millionen Dollar, so schnell wie seit fast vier Jahren nicht mehr, und das Unternehmen hob seinen Ausblick an. Die Aktie legte seit dem 4. November rund 18 Prozent zu, während die meisten anderen Werte nachgaben.
Auffällig ist, dass die Angriffe der vergangenen Wochen an der Börse kaum Spuren hinterlassen haben. Einzelne Vorfälle bewegen die Kurse selten nachhaltig. Entscheidend ist, ob die Unternehmen wachsen, wie stark sie dabei verdienen, und wie viel davon im Kurs schon eingepreist ist.
Die nächsten Termine
- 17. November, Nvidia-Zahlen: Sie bestimmen derzeit die Stimmung bei allen Technologiewerten, auch bei der Software.
- 18. November, Palo Alto Networks: Die Zahlen zum ersten Geschäftsquartal, das Ende Oktober endete, gelten als Gradmesser für die ganze Branche.
- 1. Dezember, CrowdStrike: Zahlen zum dritten Geschäftsquartal, das Ende Oktober endete.
- Ermittlungen zu den Kühlanlagen: Die französische Cyberbehörde ANSSI koordiniert die Aufklärung. Weitere Zuordnungen, Sanktionen oder neue Pflichten für vernetzte Geräte sind möglich.
Was Unternehmen jetzt tun sollten
Aus den Empfehlungen des BSI und dem ENISA-Bericht lassen sich fünf Punkte ableiten, die auch kleinere Betriebe umsetzen können:
- Schneller aktualisieren: Sicherheitsupdates für Systeme, die aus dem Internet erreichbar sind, also VPN-Zugänge, Firewalls und Mailserver, gehören in Tagen eingespielt, nicht im nächsten Quartal.
- Steuerungstechnik vom Netz trennen: Kühlanlagen, Maschinensteuerungen und Kameras haben im offenen Internet nichts verloren und gehören in ein abgeschottetes Netz. Standardpasswörter müssen weg.
- Zwei-Faktor-Anmeldung überall: Sie macht das Durchprobieren von Passwörtern weitgehend wirkungslos.
- Sicherungen getrennt aufbewahren und testen: Wer eine saubere, vom Netz getrennte Sicherung hat und die Wiederherstellung geübt hat, ist kaum erpressbar.
- Dienstleister prüfen: Feste Fristen für Sicherheitsupdates vertraglich vereinbaren, gerade bei ausgelagerter Technik wie der Kühlung im Supermarkt.
Einordnung
Von Redakteur Ambrosius Schmidt
Die Angriffe auf die Kühlanlagen sind ein Wendepunkt, weil sie zeigen, wie schnell aus einer Sicherheitslücke ein Schaden in der realen Welt wird, mit leeren Kühlregalen und gefährdeten Blutkonserven. Sie trafen keine Hochsicherheits- technik, sondern alte Geräte mit Standardpasswörtern. Das ist die eigentliche Schwachstelle Europas: nicht fehlende Technik, sondern Millionen vernetzter Geräte, um die sich niemand kümmert.
Dass die Ausgaben für Cybersicherheit in den kommenden Jahren steigen, halte ich für sehr wahrscheinlich, die Regulierung allein sorgt dafür. Ob die Aktien davon profitieren, ist eine andere Frage. Viele der großen Anbieter waren schon vor dem Rücksetzer hoch bewertet, und die Reaktion auf die Zahlen von Fortinet und secunet zeigt, wie wenig Spielraum für Enttäuschungen bleibt. Die Zahlen von Palo Alto am 18. November werden zeigen, ob die Nachfrage mit den Erwartungen Schritt hält.
Quellen: Kursdaten eigene Daten und Berechnungen (US-Aktien bis Schluss 11. November, europäische Werte 12. November 2026); ENISA-Zahlen laut Help Net Security und EU Perspectives; Angriffe auf Kühlanlagen laut Euronews, 20 Minuten und Wikipedia; Turla und „Cereal“ laut Help Net Security (Bericht von ESET); APT28 laut BSI-Sicherheitshinweis; Empfehlungen nach BSI; secunet laut Investieren 24; Fortinet laut Investing.com; Cloudflare laut Quartalsmitteilung (8-K); Termine laut Palo Alto Networks und CrowdStrike. Die Zuordnung der Angriffe auf die Kühlanlagen ist nicht abschließend geklärt.
Keine Anlageberatung und keine Kauf- oder Verkaufsempfehlung. Die genannten Aktien und Fonds unterliegen Kursschwankungen bis hin zum Totalverlust. Die Einordnung gibt die Meinung des Autors wieder und ist keine Prognose. Alle Angaben ohne Gewähr, Stand 12. November 2026.